VE KIBER-QALQON: Yerel tehditlere karşı resmi Android siber kalkanı
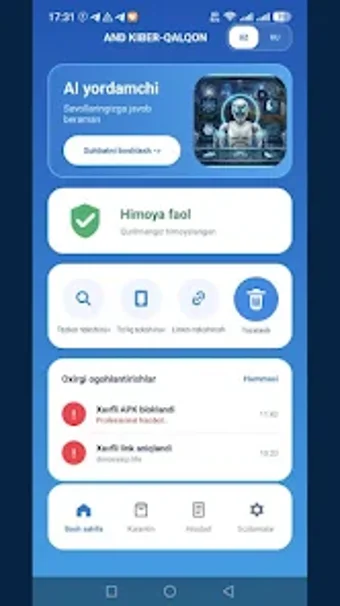
VE KIBER-QALQON, Андижон вилояти ИИБ tarafından geliştirilen, Android cihazları dolandırıcılığa ve kötü amaçlı uygulamalara karşı korumaya yardımcı olan bir siber güvenlik aracıdır. Uygulama cihaz sağlığını tarar ve şüpheli etkinliklerin gerçek zamanlı analizini gerçekleştirir, potansiyel olarak tehlikeli APK dosyalarını işaretler ve kullanıcıları riskli davranışlar hakkında uyarır. Gelişmiş tespit için AccessibilityService'i entegre eder ve güvenlik duruşunu iyileştirmek için proaktif öneriler sunar. Özbekistan'daki mobil kullanıcılara yönelik olan bu araç, yerel siber suçları azaltmayı ve günlük cihazlar için resmi, bölge odaklı bir savunma hattı sağlamayı amaçlamaktadır.
Uygulamanın bölgesel siber güvenlik çabaları içindeki konumu
Uygulama, geliştirici tarafından desteklenen bir seçenek olarak sunulmaktadır ve yerel olarak yaygın dolandırıcılıkları önlemeye vurgu yapmaktadır. Bu kamu güvenliği odaklı yaklaşım, aracın pratik rehberlik isteyen sıradan vatandaşlar ve yerel müdahale ekiplerine yönelik olduğu anlamına gelir. Tipik kullanım senaryoları arasında şüpheli yükleyicileri tespit etme, riskli eylemler hakkında uyarılar alma ve resmi bir kaynaktan gelen adım adım önerileri takip etme yer alır.
Erişim izni vermek haklı ve kontrol altında mı?
Erişim izni, uygulamanın tespit modeli için gereklidir, platform notlarına göre, çünkü uygulama başlatmalarını ve arayüz olaylarını gözlemlemeye yardımcı olur. Geliştirici, hizmetin özel mesajları okumak, kişisel verileri toplamak veya cihazı izinsiz kontrol etmek için kullanılmadığını açıkça belirtmektedir. Bu ifade, uygulamanın gizlilik duruşunu şekillendirir ve kullanıcıların bu yeteneği etkinleştirmeden önce izin ekranını incelemeleri gerekir.
Sürekli izleme ile kullanıcıların beklemesi gereken operasyonel davranış nedir?
Aracın sistem durumu ve şüpheli davranışları canlı olarak kontrol etmesi, koruma aktifken sürekli gözlem anlamına gelir. Bölgesel köken ve dolandırıcılığı azaltma amacı, uygulamanın zamanında uyarıları uzun vadeli telemetri toplama önceliği olarak belirlediğini göstermektedir. Kullanıcılar, uygulama endişe verici unsurları tespit ettiğinde bildirimler almayı bekleyebilir ve korumayı aktif tutmanın ne zaman gerektiğini rutin aktivitelerine göre değerlendirmelidir.
Uygulamadan en çok kimler faydalanır ve hangi pratik sınırlamalar geçerlidir?
Uygulama, yerel tehditlere odaklanan uzman olmayan mobil kullanıcılara en iyi şekilde hizmet eder. Tasarımı, yaygın bölgesel dolandırıcılık kalıplarını tercih eder, bu nedenle koruma bu alanda en alakalıdır. Sınırlamalar, yerel dolandırıcılıklar dışındaki daha dar bir tehdit odaklanmasını ve yükseltilmiş bir izin seviyesini kabul etme gereğini içerir. Pratik bir yaklaşım: riskli yüklemeler veya bilinmeyen bağlantılar sırasında korumayı etkinleştirin ve güvenlik ile gizliliği dengelemek için izinleri düzenli olarak gözden geçirin.
Pratik bölgesel koruma ile net ticaret dengeleri
Uygulama, yerel dolandırıcılıklara odaklanmış, otorite destekli bir mobil güvenlik aracına ihtiyaç duyan Android sakinleri için pratik bir seçenektir. Ana sınırlama, bölgesel tehdit kalıplarına yönelik yönelimidir; bu da uluslararası tehdit modelleri için alaka düzeyini azaltır. Gerekli erişilebilirlik iznini kabul eden ve yerel hedefli dolandırıcılık önlemeyi önceliklendiren kullanıcılar uygulamayı faydalı bulmaktadır; gizlilik bilincine sahip kullanıcılar izinleri belirtilen geliştirici güvenceleri ile karşılaştırmalıdır.